Commentaire
L'AI Act européen ne tuera pas votre programme IA. Le brouillard, si.
La conformité est un problème borné qu'on peut planifier et solder. Le brouillard, non. Pourquoi attendre la clarté juridique est souvent de la paralysie avec un badge de conformité.
Note de révision, 30 juillet 2026. Le calendrier a été actualisé après l’entrée en vigueur de l’AI Omnibus le 27 juillet 2026. Cet article propose un point de vue opérationnel, pas un avis juridique.
Dans tous les comités de direction européens cette année, la même scène : quelqu’un mentionne une initiative IA, quelqu’un d’autre dit « oui mais l’AI Act », et la salle expire quelque chose qui ressemble à du soulagement.
Du soulagement, parce que la régulation est l’excuse parfaite. Elle est externe, elle est officielle, et elle reporte le travail inconfortable de décider quoi que ce soit. « Attendons la clarté juridique » sonne comme de la prudence. C’est souvent de la paralysie avec un badge de conformité.
Disons tout haut ce qui se murmure : pour la plupart des organisations, l’AI Act n’est pas ce qui vous bloque. J’ai travaillé à l’intérieur des institutions européennes et des administrations belges pendant une bonne partie de mes 28 ans de carrière — des environnements plus contraints réglementairement que la quasi-totalité des entreprises — et j’y ai vu aboutir des projets numériques réellement ambitieux. Les organisations bloquées ne l’étaient pas par les règles. Elles l’étaient par l’ignorance de ce qu’elles voulaient.
La conformité est un problème borné
Voici la distinction qui compte. L’AI Act est un problème borné. Il suit une approche fondée sur quatre niveaux de risque et attache des obligations différentes aux usages concernés. Le cadre général devient applicable le 2 août 2026 ; après l’AI Omnibus, les règles visant certains systèmes à haut risque s’appliqueront à partir du 2 décembre 2027, et celles concernant les systèmes intégrés à des produits à partir du 2 août 2028 (calendrier de la Commission européenne). Les problèmes bornés se traitent avec une discipline ordinaire : classifier ses cas d’usage, documenter, désigner des responsables, surveiller. Déplaisant, coûteux peut-être — mais connaissable. On peut le mettre dans un plan et le solder ligne par ligne. Cabinets juridiques et consultants s’en chargeront volontiers ; c’est exactement le type de travail bien défini où ils excellent.
Le brouillard est une autre espèce de problème. Pas de direction, pas de propriétaire du résultat, pas d’image partagée de ce que l’IA doit changer dans l’organisation. Le brouillard est non borné — impossible à cadrer, à planifier, à externaliser. Et aucun programme de conformité ne le dissipe, car la conformité répond à « en avons-nous le droit ? » tandis que le brouillard est l’échec à répondre à « qu’essayons-nous de faire ? »
Les organisations traitent régulièrement le second problème comme s’il était le premier — commandant des revues juridiques en guise de substitut aux choix. On peut être parfaitement conforme et parfaitement bloqué. Beaucoup le seront.
Ce que les environnements régulés m’ont appris
Travailler au Parlement européen — des dizaines de milliers de pages, 27 langues, chaque pixel soumis au regard institutionnel — m’a appris quelque chose de contre-intuitif : la contrainte n’est pas l’ennemie de l’ambition ; le flou, si. Avec un objectif clair (dans notre cas : un taux de réussite des tâches mesurable pour plus d’un million de visiteurs par jour), les contraintes deviennent des paramètres de design. Sans objectif, même une liberté totale ne produit que des options.
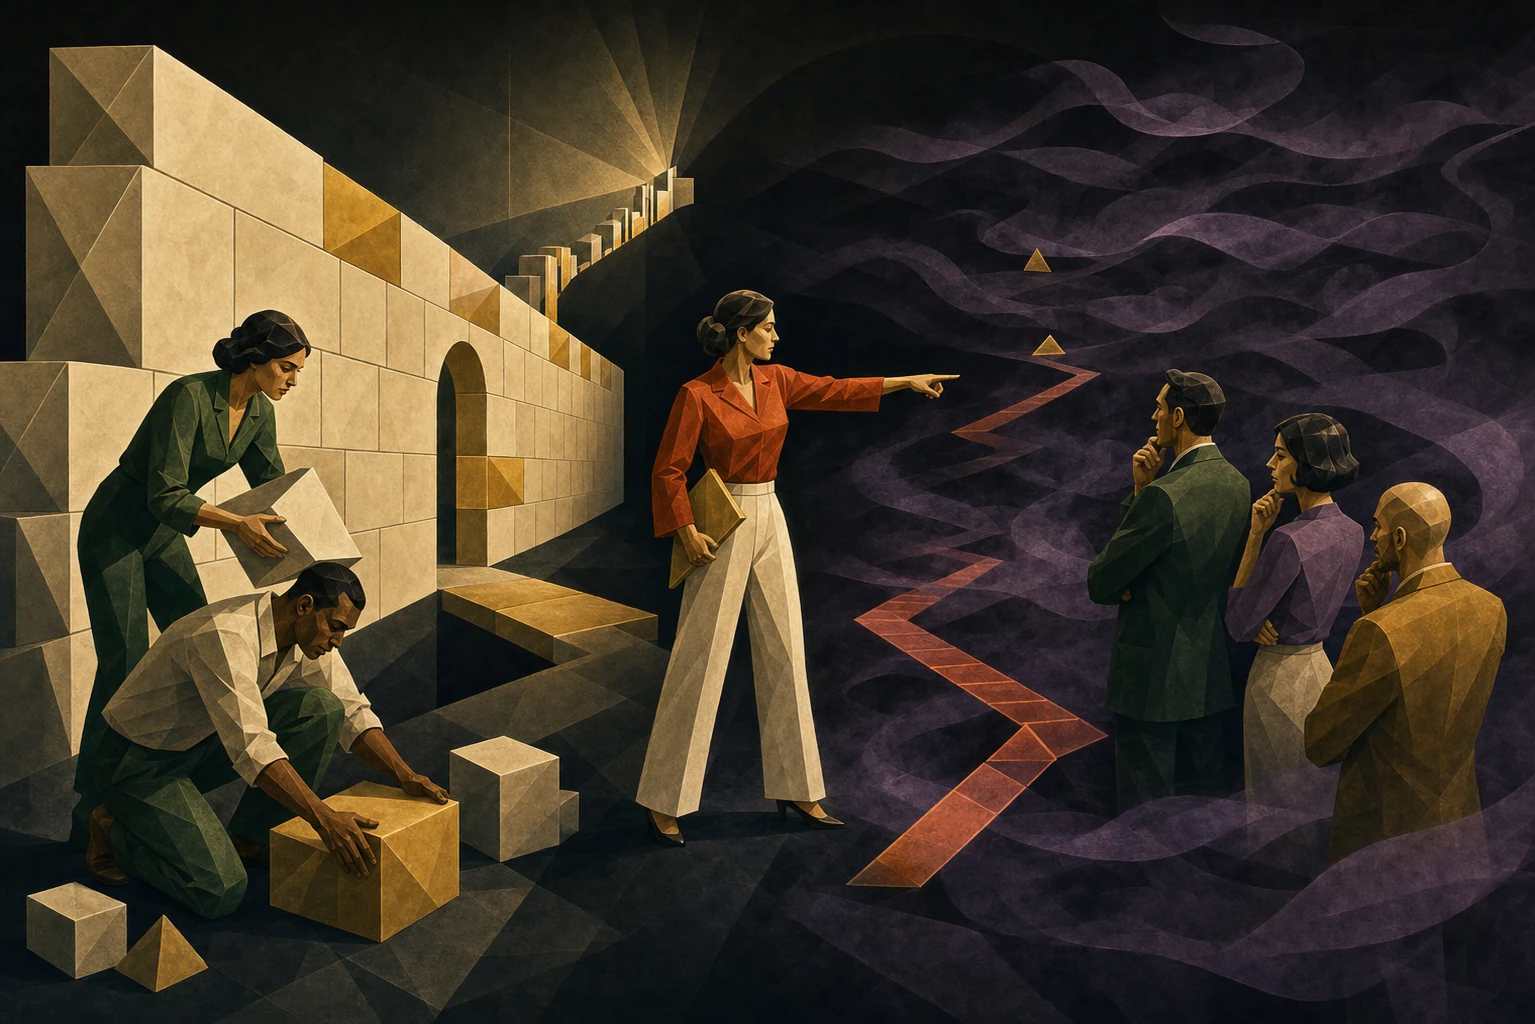
Le schéma se répète dans tous les secteurs régulés où j’ai travaillé, de l’énergie à l’administration : les équipes qui savaient ce qu’elles voulaient traitaient la régulation comme un mur le long duquel construire. Celles qui ne le savaient pas traitaient la régulation comme la raison de ne pas avoir construit.
La gouvernance peut même devenir un avantage opérationnel quand elle est mise en place avant le passage à l’échelle : autonomie bornée, traçabilité, chemins d’escalade. Une gouvernance bien faite permet de dire oui plus vite, preuves à l’appui. Pour les organisations européennes, construire cette capacité tôt peut devenir un actif, plutôt qu’une taxe ajoutée après coup.
Le test pour votre organisation
Posez à votre comité de direction deux questions, séparément :
- Lesquels de nos cas d’usage IA tombent dans quelle catégorie de risque de l’AI Act, et qui est responsable de leur mise en conformité ?
- Quels sont les deux ou trois flux de travail que l’IA doit transformer ici dans les 18 prochains mois, et qui possède chaque résultat ?
Si la question 1 n’a pas de réponse, vous avez un projet de conformité. Gérable : faites-vous aider, exécutez.
Si la question 2 n’a pas de réponse, vous n’avez pas du tout un problème de régulation — et aucun juriste ne résoudra ce que vous avez réellement.
Et si la question 1 est discutée en boucle pendant que la question 2 est reportée en boucle, nommez honnêtement la dynamique : l’AI Act est devenu l’endroit socialement acceptable où ranger votre paralysie. Les organisations les mieux préparées répondent aux deux questions en même temps.
Sources officielles
À lire aussi
Commentaire • 30 mai 2025 • FR
Grok 3, O3 et Claude 4 : face-à-face en profondeur
Test réalisé en mai 2025 : trois modèles confrontés au même brief de recherche et au même protocole de vérification. Un résultat daté, pas un classement actuel.
Commentaire • 15 mai 2025 • FR
Rapport IA 2025 de Mary Meeker : ce qu'il faut en retenir
Lecture sélective des 340 pages du rapport. Trois graphiques qui comptent vraiment, et un angle mort à signaler.
Commentaire • 22 avr. 2025 • FR
Le développeur total, ou l'ère de la polyvalence
Adaptation et commentaire d'un essai de Justin Searls sur la disparition annoncée de la spécialisation rigide dans les métiers du logiciel.